രാജ്യത്തെ ഏറ്റവും വലിയ പൊതുമേഖലാ ബാങ്കായ എസ്ബിഐയിൽ സൈബർ ആക്രമണം നടന്നതായി സ്ഥിരീകരിച്ചു. 3,897 ഉപഭോക്താക്കളുടെ വ്യക്തിഗത വിവരങ്ങൾ ഡാർക്ക് വെബിൽ ചോർന്നതായി റിപ്പോർട്ടുകൾ വ്യക്തമാക്കുന്നു. തട്ടിപ്പുകളിൽ നിന്ന് സുരക്ഷിതരായിരിക്കാൻ ഒടിപി, പിൻ തുടങ്ങിയ വിവരങ്ങൾ ആരുമായും പങ്കുവയ്ക്കരുതെന്ന് വിദഗ്ധർ മുന്നറിയിപ്പ് നൽകി.
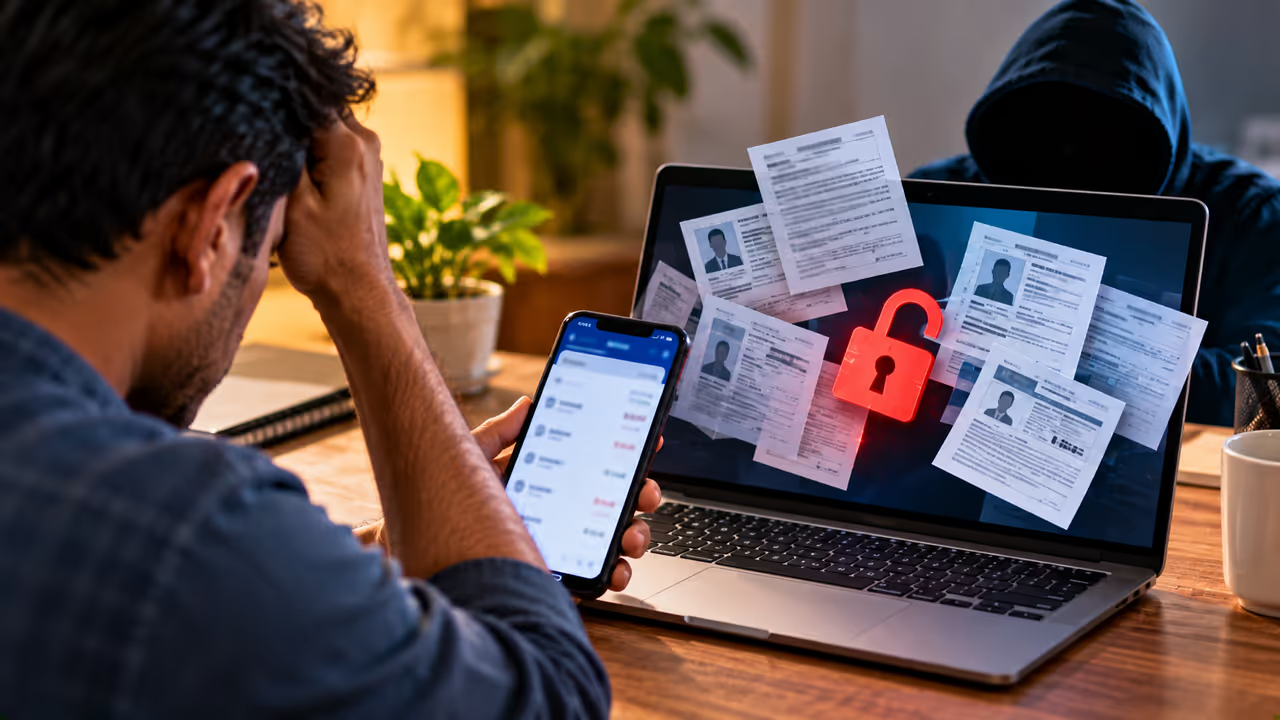
രാജ്യത്തെ ഏറ്റവും വലിയ പൊതുമേഖലാ ബാങ്കായ സ്റ്റേറ്റ് ബാങ്ക് ഓഫ് ഇന്ത്യയ്ക്ക് നേരെ സൈബര് ആക്രമണം നടന്നതായി ബാങ്ക് സ്ഥിരീകരിച്ചു. ആക്രമണത്തെത്തുടര്ന്ന് 3,897 ഉപഭോക്താക്കളുടെ വ്യക്തിഗത വിവരങ്ങള് ഡാര്ക്ക് വെബില് ലഭ്യമാണെന്നാണ് റിപ്പോര്ട്ട്. ഉപഭോക്താക്കളുടെ പേരുകള്, മൊബൈല് നമ്പറുകള്, ജനനത്തീയതി, ഇമെയില് വിലാസം, താമസവിലാസം, ഉപഭോക്താക്കളെയും ബ്രാന്ഡിനെയും തിരിച്ചറിയാനുള്ള വിവരങ്ങള്, വായ്പാ രേഖകള് എന്നിവ ചോര്ന്ന വിവരങ്ങളില് ഉള്പ്പെടുന്നതായി പ്രാഥമിക പരിശോധനയില് കണ്ടെത്തിയെന്ന് ബാങ്ക് അറിയിച്ചു. വിവരങ്ങള് ചോര്ത്തിയത് ബാങ്കിന്റെ പ്രവര്ത്തനങ്ങളെ ബാധിക്കില്ലെന്ന് എസ്ബിഐ വ്യക്തമാക്കി. രാജ്യത്തെ ധനകാര്യ സ്ഥാപനങ്ങള്ക്കെതിരായ സൈബര് ആക്രമണങ്ങള് വര്ധിച്ചു വരുന്നതിനിടെയാണ് സംഭവം.
സൈബര് സുരക്ഷാ മേഖലയിലെ വിവരച്ചോര്ച്ചകള് നിരീക്ഷിക്കുന്ന എക്സ് അക്കൗണ്ടായ സൈബര്പള്സിന്റെ റിപ്പോര്ട്ട് പ്രകാരം, സിറിയസിം എന്ന സംഘമാണ് ആക്രമണത്തിന് പിന്നില്. ഒക്ടോബര് 16നാണ് സംഭവം ആദ്യമായി റിപ്പോര്ട്ട് ചെയ്തത്. ചോര്ന്ന വിവരങ്ങള് ഉപയോഗിച്ച് വ്യക്തികളുടെ തിരിച്ചറിയല് ദുരുപയോഗം ചെയ്യാനും സാമ്പത്തിക തട്ടിപ്പുകള് നടത്താനും സാധ്യതയുണ്ടെന്ന് സൈബര്പള്സ് മുന്നറിയിപ്പ് നല്കി. ഉപഭോക്താക്കളെ ലക്ഷ്യമിട്ടുള്ള വ്യാജ സന്ദേശങ്ങളും ഫോണ്വിളികളും, വ്യാജ വായ്പാ അപേക്ഷകളും ഇതിലൂടെ ഉണ്ടാകാമെന്നും മുന്നറിയിപ്പുണ്ട്.
ഉപഭോക്താക്കള് എന്തുചെയ്യണം?
ചോര്ന്ന വ്യക്തിഗത വിവരങ്ങള് ഉപയോഗിച്ച് സൈബര് കുറ്റവാളികള് ഉപഭോക്താക്കളെ കബളിപ്പിക്കാന് ശ്രമിച്ചേക്കാമെന്ന് വിദഗ്ധര് മുന്നറിയിപ്പ് നല്കിയിട്ടുണ്ട്. സൈബര് തട്ടിപ്പുകളില്നിന്ന് സുരക്ഷിതരായിരിക്കാന് എസ്ബിഐ ഉപഭോക്താക്കള് താഴെ പറയുന്ന കാര്യങ്ങള് ശ്രദ്ധിക്കണം.
Related Articles

ഒടിപി, പിന്, പാസ്വേഡ്, സിവിവി എന്നിവ കൈമാറരുത്. സംശയകരമായ ലിങ്കുകളില് ക്ലിക്ക് ചെയ്യരുത്. ഇത്തരം രഹസ്യ വിവരങ്ങള് ആരുമായും പങ്കുവയ്ക്കരുത്. വായ്പ, കെവൈസി, അക്കൗണ്ടിലെ പ്രശ്നങ്ങള് എന്നിവയുടെ പേരില് അപ്രതീക്ഷിതമായി വിളിക്കുന്നവരുടെ വിവരങ്ങള് ഔദ്യോഗിക മാര്ഗങ്ങളിലൂടെ സ്ഥിരീകരിച്ചശേഷം മാത്രം പ്രതികരിക്കുക. അപരിചിതരില് നിന്ന് ലഭിക്കുന്ന ലിങ്കുകളില് ക്ലിക്ക് ചെയ്യുകയോ ഫയലുകള് തുറക്കുകയോ ചെയ്യരുത്.