ലോകമെമ്പാടുമുള്ള പ്രമുഖ ബ്രാൻഡുകളുടെ വെബ്സൈറ്റുകൾ ലക്ഷ്യമിട്ട് വൻ സൈബർ ആക്രമണം. ഐകിയ, സൂം, സെയിൽസ്ഫോഴ്സ്, എച്ച്എസ്ബിസി തുടങ്ങിയ 178 സ്ഥാപനങ്ങളുടെ വെബ്സൈറ്റുകളിൽ മാൽവെയർ സാന്നിധ്യം കണ്ടെത്തി.
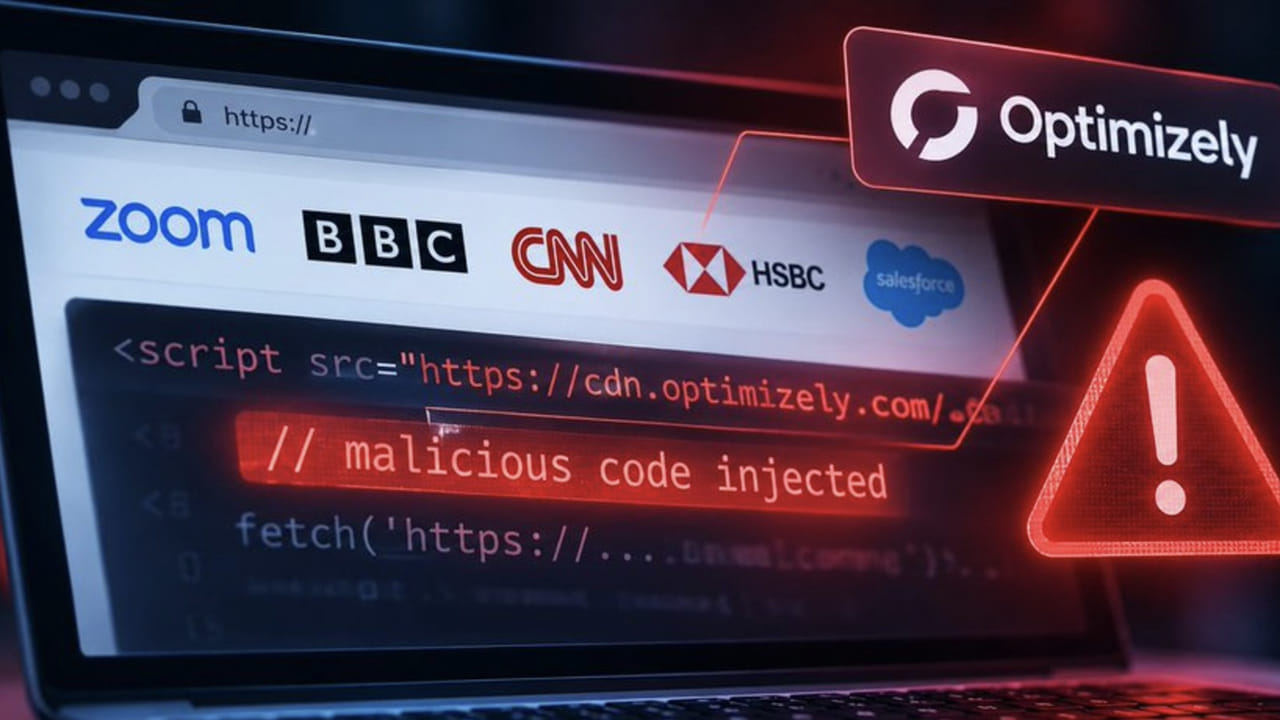
ലോകമെമ്പാടുമുള്ള പ്രമുഖ ബ്രാൻഡുകളുടെ വെബ്സൈറ്റുകൾ ലക്ഷ്യമിട്ട് വൻ സൈബർ ആക്രമണം. ഐകിയ, സൂം, സെയിൽസ്ഫോഴ്സ്, എച്ച്എസ്ബിസി, ക്രോക്സ് തുടങ്ങിയ പ്രമുഖ കമ്പനികളുടെ വെബ്സൈറ്റുകൾ ഉൾപ്പെടെ 178 സ്ഥാപനങ്ങളുടെ വെബ്സൈറ്റുകളിൽ മാൽവെയർ സാന്നിധ്യം കണ്ടെത്തിയതായി സൈബർ സുരക്ഷാ ഗവേഷകർ. ഇതിലൂടെ വെബ്സൈറ്റുകൾ സന്ദർശിക്കുന്നവരുടെ ക്രെഡിറ്റ് കാർഡ് വിവരങ്ങൾ, ക്രിപ്റ്റോകറൻസി വാലറ്റുകൾ തുടങ്ങിയ സുപ്രധാന വിവരങ്ങൾ ഹാക്കർമാർക്ക് ചോർത്താൻ കഴിയുമെന്നാണ് മുന്നറിയിപ്പ്. സൈബർ സുരക്ഷാ സ്ഥാപനമായ റിപ്പോർട്ട് യുറിയുടെ അന്വേഷണത്തിലാണ് സംഭവം പുറത്തുവന്നത്. തിരിച്ചറിയപ്പെടാത്ത ഒരു ഹാക്കർ 178 സ്ഥാപനങ്ങളുമായി ബന്ധപ്പെട്ട വെബ്സൈറ്റുകളിൽ രഹസ്യമായി ദോഷകരമായ കോഡ് ഉൾപ്പെടുത്തിയെന്നാണ് റിപ്പോർട്ട്.
വെബ്സൈറ്റുകളിൽ എങ്ങനെയാണ് മാൽവെയർ കടത്തിയത്?
വെബ്സൈറ്റുകളിൽ ദോഷകരമായ ജാവാസ്ക്രിപ്റ്റ് കോഡ് ഉൾപ്പെടുത്താൻ ഒപ്റ്റിമൈസ്ലി വെബ് എന്ന പരീക്ഷണ പ്ലാറ്റ്ഫോമാണ് ഹാക്കർ ദുരുപയോഗം ചെയ്തത്. വെബ്സൈറ്റുകളിൽ മാറ്റങ്ങൾ പരീക്ഷിക്കാനും വ്യത്യസ്ത പതിപ്പുകൾ താരതമ്യം ചെയ്യാനും കമ്പനികൾ സാധാരണയായി ഉപയോഗിക്കുന്ന സംവിധാനമാണിത്. എ/ബി ടെസ്റ്റിങ് ഉൾപ്പെടെയുള്ള ആവശ്യങ്ങൾക്കായി വെബ്സൈറ്റുകളിൽ ജാവാസ്ക്രിപ്റ്റ് കോഡ് ചേർക്കാൻ ഈ പ്ലാറ്റ്ഫോം സൗകര്യം നൽകുന്നുണ്ട്.
ഉപഭോക്തൃ പ്രോജക്ടുകളിലെ ഓപ്ഷണൽ പ്രോജക്ട് ജാവാസ്ക്രിപ്റ്റ് ഫീൽഡിലാണ് ആക്രമണകാരി മാൽവെയർ ലോഡർ ഉൾപ്പെടുത്തിയത്. ഇതിന് പുറമെ കോഡിൽ മറ്റ് മാറ്റങ്ങളൊന്നും വരുത്തിയിരുന്നില്ല. ഒപ്റ്റിമൈസ്ലിയുടെ വിശ്വസനീയമായ ഡൊമെയ്നിൽ നിന്നും സുരക്ഷാ സർട്ടിഫിക്കറ്റോടെയുമാണ് ഈ കോഡ് വെബ്സൈറ്റുകളിൽ എത്തിയത്. വെബ്പേജുകൾ, ഫോമുകൾ, ലിങ്കുകൾ, ചിത്രങ്ങൾ, ക്ലിപ്പ്ബോർഡ് എന്നിവ നിരന്തരം പരിശോധിച്ച് വിവിധ ക്രിപ്റ്റോകറൻസി ശൃംഖലകളിലെ സാധുവായ വാലറ്റ് വിലാസങ്ങൾ കണ്ടെത്തുകയായിരുന്നു മാൽവെയറിന്റെ പ്രധാന പ്രവർത്തനം.
Related Articles

ഉപയോക്താക്കൾ പകർത്തുന്ന യഥാർഥ ക്രിപ്റ്റോ വാലറ്റ് വിലാസങ്ങൾക്ക് പകരം ഹാക്കർമാരുടെ വാലറ്റ് വിലാസങ്ങൾ ചേർക്കാനും ഈ മാൽവെയറിന് കഴിയും. വെബ്പേജിൽ മാറ്റങ്ങളുണ്ടാകുന്നുണ്ടോയെന്ന് തുടർച്ചയായി നിരീക്ഷിക്കുകയും ചെയ്യും. അതായത്, ആക്രമണം ബാധിച്ച വെബ്സൈറ്റ് തുറന്നിരിക്കുമ്പോൾ ഉപയോക്താവ് പകർത്തുന്ന വാലറ്റ് വിലാസം മറ്റൊന്നായി മാറിയേക്കാം. ഇത് ക്രിപ്റ്റോ ഇടപാടുകളിലെ പണം ഹാക്കർമാരുടെ അക്കൗണ്ടിലേക്ക് എത്താൻ ഇടയാക്കും. വെബ്സൈറ്റുകളിലെ ഫോമുകളിൽ നേരിട്ട് നൽകുന്ന ക്രെഡിറ്റ് കാർഡ് വിവരങ്ങൾ മോഷ്ടിക്കാനും മാൽവെയറിന് കഴിവുണ്ടായിരുന്നു. കൂടാതെ കൊറൂണ, ഡാർക്സ്വേഡ് എന്നീ ചൂഷണ ടൂളുകൾ ഉപയോഗിച്ച് ഐഫോൺ, ഐപാഡ് ഉപയോക്താക്കളെയും ലക്ഷ്യമിടാൻ കഴിയുമായിരുന്നു. നവംബർ 16ന് ഇന്ത്യൻ സമയം പുലർച്ചെ 12.55ഓടെ ആക്രമണകാരികളുടെ ക്രിപ്റ്റോകറൻസി വാലറ്റുകളിൽ ഏകദേശം 7,040 ഡോളർ, അതായത് 6.6 ലക്ഷം രൂപയോളം എത്തിയിരുന്നതായും റിപ്പോർട്ടിൽ പറയുന്നു.
ഏതൊക്കെ വെബ്സൈറ്റുകളെയാണ് ആക്രമണം ബാധിച്ചത്?
ഒപ്റ്റിമൈസ്ലി പ്ലാറ്റ്ഫോമിൽ നിന്നുള്ള 1,611 ജാവാസ്ക്രിപ്റ്റ് സ്നിപ്പറ്റുകൾ പരിശോധിച്ചപ്പോഴാണ് 178 സ്ഥാപനങ്ങളുമായി ബന്ധപ്പെട്ട 188 സ്നിപ്പറ്റുകളിൽ മാൽവെയർ കണ്ടെത്തിയത്. ആക്രമണം ബാധിച്ച വെബ്സൈറ്റുകളുടെ വിശദമായ പട്ടികയും റിപ്പോർട്ട് യുറി പുറത്തുവിട്ടിട്ടുണ്ട്. ബാങ്കിങ് മേഖലയിൽ എച്ച്എസ്ബിസിയുടെ അമേരിക്ക, ഹോങ്കോങ് വെബ്സൈറ്റുകളും ക്രെഡിറ്റ് വിവരങ്ങൾ കൈകാര്യം ചെയ്യുന്ന ഇക്വിഫാക്സും ആക്രമണത്തിന് ഇരയായതായി റിപ്പോർട്ടിലുണ്ട്.
ടെക്ക് മേഖലയിലെ പ്രമുഖ സ്ഥാപനങ്ങളായ സൂം, സെയിൽസ്ഫോഴ്സ്, ബിറ്റ്ലി എന്നിവയുടെ വെബ്സൈറ്റുകളും പട്ടികയിൽ ഉൾപ്പെടുന്നു. ഇതിന് പുറമെ അസോസ്, മാറ്റൽ, അമേരിക്കൻ ഈഗിൾ, ക്രോക്സ് ഇന്ത്യ, ലെവീസ് തുടങ്ങിയ ബ്രാൻഡുകളുടെ വിവിധ രാജ്യങ്ങളിലെ വെബ്സൈറ്റുകളെയും ആക്രമണം ബാധിച്ചു. എയർ ഫ്രാൻസ്-കെഎൽഎം, അലാസ്ക എയർലൈൻസ് തുടങ്ങിയ വിമാനക്കമ്പനികളുടെ വെബ്സൈറ്റുകളും ലക്ഷ്യമിട്ടിരുന്നു.
കോയിൻപാസ് ഉൾപ്പെടെയുള്ള ക്രിപ്റ്റോ പ്ലാറ്റ്ഫോമുകളും ആക്രമണത്തിന്റെ പരിധിയിൽ വന്നതായി റിപ്പോർട്ട് വ്യക്തമാക്കുന്നു. ബിബിസി, സിഎൻഎൻ, ഫോക്സ് ന്യൂസ് തുടങ്ങിയ പ്രമുഖ വാർത്താ മാധ്യമങ്ങളുടെ വെബ്സൈറ്റുകളും പട്ടികയിലുണ്ട്. ചേഞ്ച് ഡോട്ട് ഓർഗ്, യുനിസെഫ് യുഎസ്എ എന്നിവയുടെ വെബ്സൈറ്റുകളും ആക്രമിക്കപ്പെട്ടതായി റിപ്പോർട്ട് പറയുന്നു.
സുരക്ഷാ പിഴവ് പരിഹരിച്ചതായി ഒപ്റ്റിമൈസ്ലി
സംഭവം പുറത്തുവന്നതിന് പിന്നാലെ സുരക്ഷാ പിഴവ് പരിഹരിച്ചതായി ഒപ്റ്റിമൈസ്ലി അറിയിച്ചു. പരീക്ഷണ അക്കൗണ്ടുകൾ സൃഷ്ടിക്കുന്ന സംവിധാനത്തിലെ സുരക്ഷാ ദൗർബല്യം ഉപയോഗിച്ചാണ് അനധികൃത വ്യക്തി ചില ഉപഭോക്തൃ പ്രോജക്ടുകളിൽ ദോഷകരമായ ജാവാസ്ക്രിപ്റ്റ് കോഡ് ഉൾപ്പെടുത്തിയതെന്ന് കമ്പനി വ്യക്തമാക്കി.
സുരക്ഷാ പിഴവുള്ള പ്രവേശന മാർഗം തടയുകയും ആവശ്യമായ പരിഹാരം നടപ്പാക്കുകയും ചെയ്തതായി ഒപ്റ്റിമൈസ്ലി വക്താവ് കോയിൻടെലഗ്രാഫിനോട് പറഞ്ഞു. ആക്രമണം ബാധിച്ച പ്രോജക്ടുകളിൽ നിന്ന് ദോഷകരമായ കോഡ് നീക്കം ചെയ്തിട്ടുണ്ട്. നിലവിലുണ്ടായിരുന്ന സജീവ സെഷനുകൾ അവസാനിപ്പിക്കുകയും സുരക്ഷാ ടോക്കണുകൾ റദ്ദാക്കുകയും ബാധിക്കപ്പെട്ട ഉപയോക്താക്കളുടെ അക്കൗണ്ടുകളിലേക്കുള്ള പ്രവേശനം പുനഃക്രമീകരിക്കുകയും ചെയ്തതായും കമ്പനി അറിയിച്ചു. എല്ലാ ഉപഭോക്താക്കളെയും വിവരം അറിയിച്ചിട്ടുണ്ടെന്നും സംഭവത്തെക്കുറിച്ചുള്ള അന്വേഷണം തുടരുകയാണെന്നും ഒപ്റ്റിമൈസ്ലി വ്യക്തമാക്കി.
സൈബർ സുരക്ഷാ ഭീഷണികൾ വർധിക്കുന്നു
കഴിഞ്ഞ ഏതാനും ആഴ്ചകളായി തുടർച്ചയായി റിപ്പോർട്ട് ചെയ്യപ്പെടുന്ന സൈബർ സുരക്ഷാ സംഭവങ്ങളുടെ പശ്ചാത്തലത്തിലാണ് പുതിയ ആക്രമണവും പുറത്തുവന്നിരിക്കുന്നത്. പ്രോഗ്രാമിങ് ഭാഷയായ പിഎച്ച്പിയിലെ സുരക്ഷാ പിഴവുകളും ഇമുദ്രയുടെ ദുർബലമായ സുരക്ഷാ കീകളും നേരത്തെ ആശങ്ക സൃഷ്ടിച്ചിരുന്നു. ഇവ ഉപയോഗിച്ച് ആയിരക്കണക്കിന് വെബ്സൈറ്റുകളെ ആക്രമിക്കാൻ കഴിയുമെന്ന മുന്നറിയിപ്പും ഉയർന്നിരുന്നു.
അതേസമയം, സാങ്കേതിക തകരാറുകൾ മൂലമുള്ള സേവന തടസങ്ങളും സമീപകാലത്ത് റിപ്പോർട്ട് ചെയ്തിട്ടുണ്ട്. മൈക്രോസോഫ്റ്റ്, ജെപി മോർഗൻ ചേസ് എന്നീ സ്ഥാപനങ്ങളുടെ സേവനങ്ങളിലും തടസങ്ങളുണ്ടായിരുന്നു. എന്നാൽ ഈ സംഭവങ്ങൾ സൈബർ ആക്രമണങ്ങളുമായി ബന്ധപ്പെട്ടതല്ലെന്നും സാങ്കേതിക പ്രശ്നങ്ങളാണ് കാരണമെന്നും ഇരു കമ്പനികളും വ്യക്തമാക്കിയിരുന്നു.